Uma célula robotizada pode manter o robô em movimento, produzir peças e ainda operar de forma tecnicamente inadequada. O problema costuma aparecer na interface entre comandos, segurança e processo. Saber como integrar CLP e robôs exige mais do que estabelecer comunicação em rede: requer uma arquitetura que defina autoridade de comando, tratamento de falhas, zonas de risco, modos de operação e validação conforme a NR12.
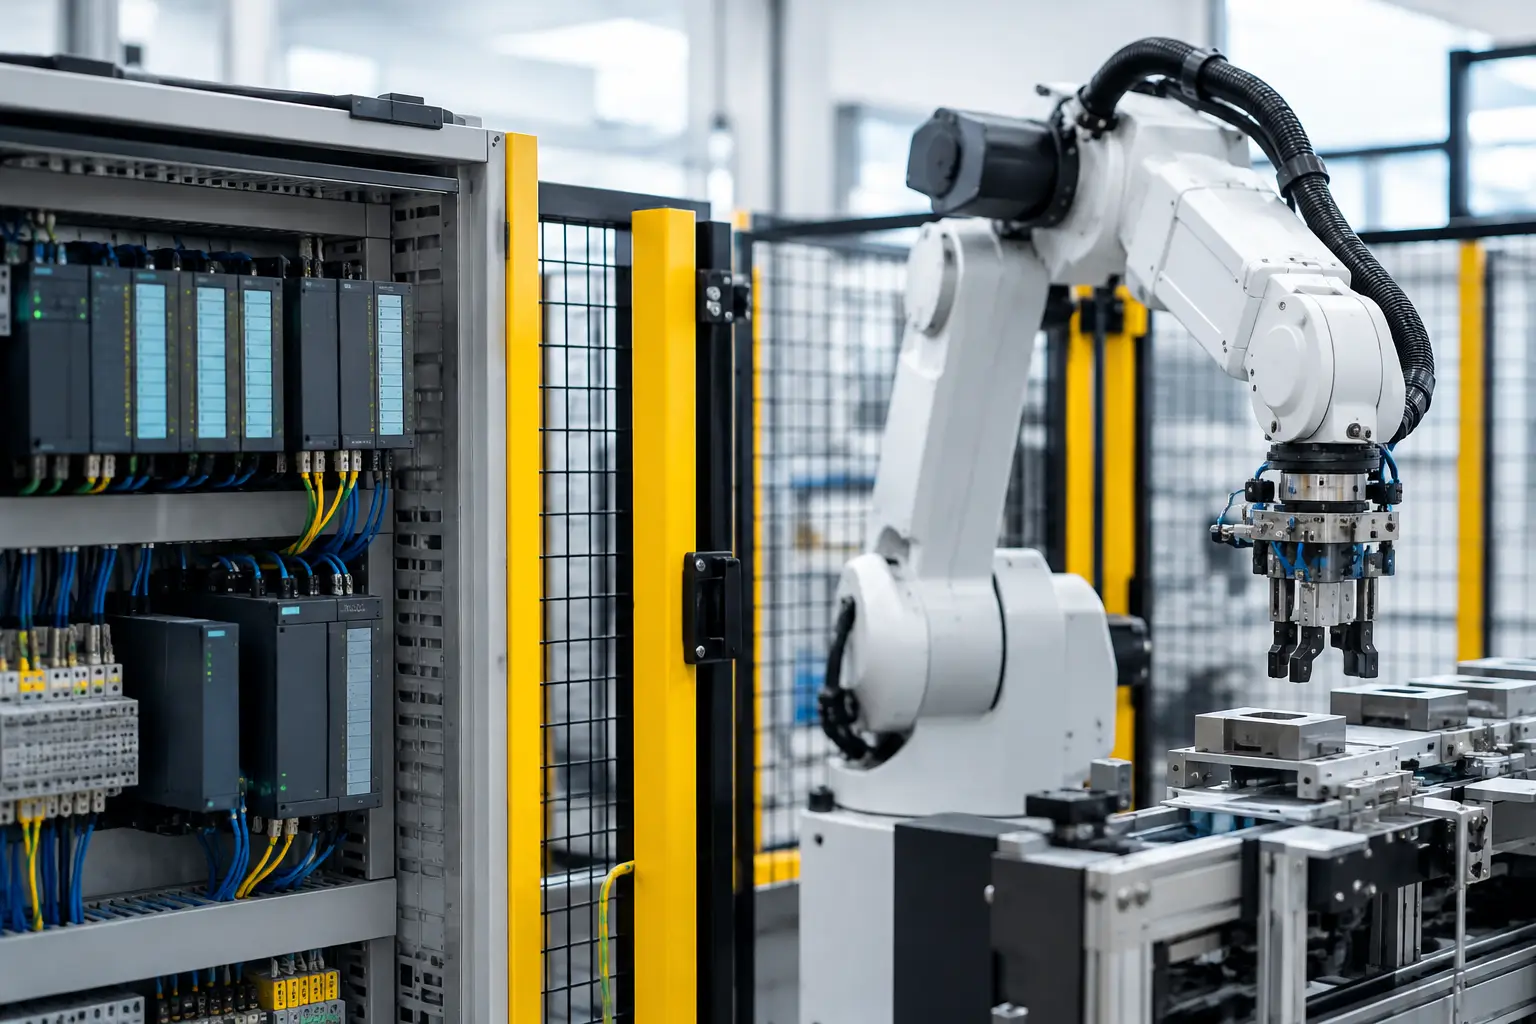
Em aplicações industriais, o CLP frequentemente coordena transportadores, dispositivos de fixação, alimentadores, sensores, periféricos e a lógica sequencial da estação. O controlador do robô, por sua vez, executa trajetória, cinemática e recursos próprios de segurança. A integração correta preserva essa divisão de responsabilidades sem criar pontos cegos entre os equipamentos.
Como integrar CLP e robôs sem transferir riscos para a lógica
A primeira definição é funcional: qual equipamento comanda cada movimento, qual condição libera o ciclo e o que deve acontecer quando uma falha é detectada. Não é recomendável tratar o robô como apenas mais uma saída do CLP, nem concentrar no controlador robótico funções gerais da célula sem avaliar a arquitetura. Cada solução depende do processo, da criticidade da operação e dos recursos de segurança certificados disponíveis.
Em uma célula de soldagem, por exemplo, o CLP pode gerenciar a chegada da peça, a confirmação de fixação, o ciclo do exaustor e a liberação do processo. O robô recebe a permissão de ciclo e executa o programa de solda. Se o dispositivo de fixação não confirmar posição segura, o robô não deve iniciar. Se houver abertura de porta protegida, a resposta deve levar o sistema a um estado seguro validado, não apenas cancelar uma etapa de produção.
Essa lógica precisa ser documentada em uma matriz de causas e efeitos. Ela deve indicar entradas, saídas, permissivos, intertravamentos, alarmes, prioridades de falha e a condição de retomada após parada. Sem esse documento, é comum encontrar células que voltam a operar por meio de um reset genérico, sem confirmação de que a área está liberada e de que todos os equipamentos retornaram ao estado esperado.
Defina a arquitetura de controle antes de programar
A escolha entre CLP convencional, CLP de segurança, relé de segurança e recursos de segurança integrados ao robô não pode ser feita apenas por custo ou disponibilidade em estoque. A análise de riscos, conduzida conforme a ABNT NBR ISO 12100, deve identificar perigos mecânicos, elétricos, térmicos e de processo, além de acessos previsíveis à zona de risco.
A partir dessa análise, são definidos os requisitos de redução de risco e o nível de desempenho requerido. Em projetos baseados na EN ISO 13849-1, isso envolve estabelecer o Performance Level requerido, ou PLr, para cada função de segurança. Em outros casos, a IEC 62061 pode orientar a determinação do SIL aplicável. O ponto central é que a função de segurança deve ser projetada, calculada e validada como função completa – sensor, lógica, comunicação, atuador e comportamento final da máquina.
Um botão de emergência ligado ao CLP padrão, por exemplo, não caracteriza por si só uma função de parada de emergência adequada. Da mesma forma, um sinal de porta aberta transmitido por uma rede convencional não substitui uma comunicação de segurança quando a avaliação determinar essa necessidade.
Comunicação entre CLP e robô: processo não é segurança
Protocolos industriais como PROFINET, EtherNet/IP, EtherCAT, Modbus TCP e outros permitem trocar comandos de ciclo, receitas, estados, códigos de falha, contadores e dados de diagnóstico. A seleção deve considerar compatibilidade entre fabricantes, tempo de atualização, topologia da rede, capacidade de manutenção da planta e disponibilidade de peças de reposição.
Para o processo, sinais típicos incluem “robô pronto”, “ciclo em execução”, “falha ativa”, “permissão de partida”, “peça presente” e “fim de ciclo”. Esses sinais precisam ter nomenclatura padronizada e estados inequívocos. Um bit chamado apenas de “Run”, sem definição de origem, prioridade e condição de reset, é uma fonte recorrente de falhas de comissionamento.
Já as funções de segurança podem exigir protocolos específicos, como PROFIsafe, CIP Safety ou FSoE, desde que todos os dispositivos da cadeia sejam compatíveis e configurados conforme os requisitos do fabricante e do projeto. Também é possível utilizar cabeamento dedicado de segurança em determinadas arquiteturas. A decisão depende da análise de riscos, do porte da célula, da expansão prevista e da estratégia de diagnóstico.
A segregação lógica entre rede de processo e segurança reduz ambiguidades. Mesmo quando ambas compartilham infraestrutura física autorizada pelo projeto, as funções devem permanecer identificáveis, verificáveis e protegidas contra alterações não controladas. Gestão de acesso, backups versionados, controle de alterações e identificação de cabos e portas de rede fazem parte da confiabilidade operacional.
Trate modos de operação e acesso à célula como funções críticas
Grande parte dos acidentes em robótica ocorre durante ajuste, manutenção, ensino de pontos e recuperação de falhas, não no modo automático estabilizado. Por isso, integrar CLP e robôs envolve definir o comportamento da célula em automático, manual, setup, manutenção e modo de ensino.
No modo de ensino, o uso de dispositivo habilitador de três posições, velocidade reduzida e visibilidade adequada do operador são medidas que devem ser avaliadas no projeto. A simples redução de velocidade não elimina riscos de esmagamento, aprisionamento ou colisão com periféricos. Também deve ser impedida a partida automática inesperada enquanto houver pessoa em área de risco.
Quando há mais de um robô, eixos externos, mesas rotativas ou transportadores atravessando cercamentos, a coordenação se torna ainda mais relevante. O sinal de “robô parado” pode não ser suficiente para liberar acesso se outro equipamento mantiver energia ou movimento perigoso. A zona segura deve ser analisada pela célula como um todo, e não por equipamentos isolados.
Intertravamentos que sustentam disponibilidade e conformidade
Uma integração bem executada evita tanto paradas indevidas quanto liberações perigosas. Para isso, os intertravamentos devem representar condições físicas reais. Sensores de posição de garras, pressão de fixação, presença de peça, posição de eixo, estado de cortina de luz e travamento de porta precisam ser monitorados de acordo com sua função no risco e no processo.
Há um equilíbrio necessário. Exigir confirmação excessiva de sensores sem diagnóstico estruturado pode tornar a célula improdutiva e induzir intervenções improvisadas. Por outro lado, eliminar permissivos para ganhar segundos de ciclo cria passivos de segurança e instabilidade operacional. A engenharia deve identificar quais condições são indispensáveis para a segurança, quais protegem a qualidade e quais podem ser tratadas como alarmes de manutenção.
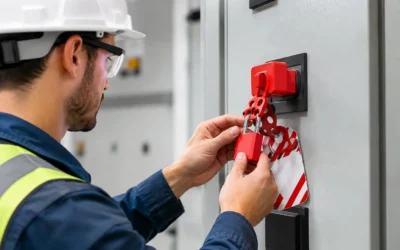
O reset merece atenção específica. Ele não deve comandar automaticamente o reinício do movimento perigoso. Sua função é reconhecer uma condição segura após a eliminação da causa da parada, respeitando a posição do operador e a lógica de partida prevista. Em células com acesso interno, pode ser necessário adotar medidas adicionais contra religamento inesperado, conforme o cenário de risco identificado.
Validação e comissionamento em planta
A programação aprovada em bancada não substitui a validação em campo. Na instalação, tolerâncias mecânicas, reflexos de sensores, ruídos elétricos, atrasos de comunicação e hábitos operacionais expõem situações que não aparecem no ambiente de desenvolvimento. O comissionamento deve testar a sequência produtiva e, principalmente, cada função de segurança em condições representativas.
A validação conforme a EN ISO 13849-2 verifica se as funções implementadas atendem à especificação de segurança. Isso inclui testar atuação de portas intertravadas, cortinas de luz, botões de emergência, dispositivos habilitadores, parada segura, prevenção de rearme automático e comportamento diante de perda de comunicação, quando aplicável. Os resultados devem ser registrados em relatório técnico, com evidências dos testes, diagramas atualizados e responsabilidade técnica compatível com o escopo.
No contexto da NR12, a documentação não é um item posterior à instalação. Diagramas elétricos, lista de dispositivos, memorial de cálculo quando necessário, análise de riscos, manual, procedimentos de operação e manutenção, registros de validação e ART devem refletir a condição efetivamente entregue. Uma célula alterada sem atualização documental perde rastreabilidade e dificulta auditorias, manutenção e futuras expansões.
A Tecservice conduz esse tipo de integração considerando diagnóstico, projeto elétrico e mecânico, programação, adequação à NR12, validação e comissionamento como partes de um mesmo escopo. Essa abordagem reduz interfaces mal definidas entre fornecedores e facilita a entrega de uma célula tecnicamente verificável.
Antes de colocar a célula em produção, vale tratar a integração como uma decisão de engenharia, não como uma simples troca de sinais. Quando CLP, robô, proteções e documentação respondem à mesma análise de riscos, a operação ganha previsibilidade para produzir, manter e crescer sem normalizar desvios de segurança.