Uma máquina pode estar mecanicamente pronta, com painel energizado e CLP programado, mas ainda não estar apta para produzir. O guia de comissionamento industrial seguro começa justamente nesse ponto: a liberação operacional só deve ocorrer depois de comprovar, em condições controladas, que funções produtivas e funções de segurança respondem conforme o projeto, a análise de riscos e os requisitos aplicáveis da NR12.
Comissionar não é apenas colocar o equipamento em movimento. É verificar a integração entre mecânica, elétrica, pneumática, hidráulica, automação, dispositivos de proteção e procedimentos de operação. Quando essa etapa é tratada como uma formalidade, surgem falhas recorrentes: portas de acesso sem monitoramento efetivo, parada de emergência sem cobertura adequada, lógica de reset insegura, sensores com diagnóstico desativado e modos de setup sem velocidade reduzida ou dispositivo de habilitação.
O que deve ser validado antes da partida
O comissionamento seguro deve converter requisitos de projeto em evidências de funcionamento. Para isso, a equipe precisa partir de uma base técnica organizada: inventário da máquina ou célula, apreciação de riscos conforme ABNT NBR ISO 12100, classificação de risco, definição do nível de desempenho requerido e projeto dos circuitos de segurança.
A análise HRN pode apoiar a priorização das intervenções e a tomada de decisão em plantas com grande volume de equipamentos. Porém, ela não substitui a apreciação de riscos nem o dimensionamento correto das funções de segurança. O risco residual aceitável precisa resultar de proteções físicas, medidas de controle, procedimentos e informações de uso coerentes entre si.
Antes da energização plena, é necessário verificar se o equipamento instalado corresponde aos desenhos mecânicos, diagramas elétricos, lista de materiais e memória de cálculo. Alterações de campo são comuns, especialmente em modernizações, integrações robotizadas e adequações de máquinas antigas. O problema aparece quando a alteração não é revisada no projeto e não é refletida na documentação final.
Inspeção mecânica e proteções físicas
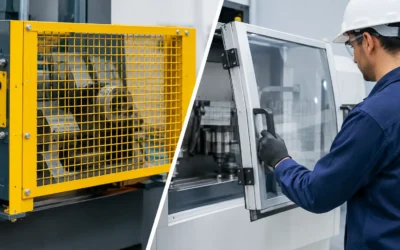
A primeira verificação deve confirmar a integridade física da instalação. Proteções fixas precisam resistir ao uso previsto, impedir acesso à zona de perigo e utilizar fixações que exijam ferramenta para remoção quando aplicável. Proteções móveis devem possuir dobradiças, batentes, fechos e dispositivos de intertravamento adequados ao risco e à frequência de acesso.
Também é preciso medir distâncias de segurança, vãos de acesso, altura de cercamentos e posicionamento de comandos. Uma chave de segurança corretamente ligada não compensa uma grade com abertura suficiente para alcançar o ponto perigoso. Da mesma forma, uma cortina de luz não protege adequadamente se estiver instalada próxima demais da zona de risco ou se houver possibilidade de acesso por trás dela.
Em células robotizadas, a validação deve considerar todos os caminhos de acesso: portas, aberturas para entrada de peças, passagens de transportadores, áreas de carga e descarga e intervenções de manutenção. A zona de varredura do robô, a queda de peças e os movimentos de eixos externos precisam fazer parte da avaliação, não apenas o envelope nominal do manipulador.
Painel elétrico, aterramento e identificação
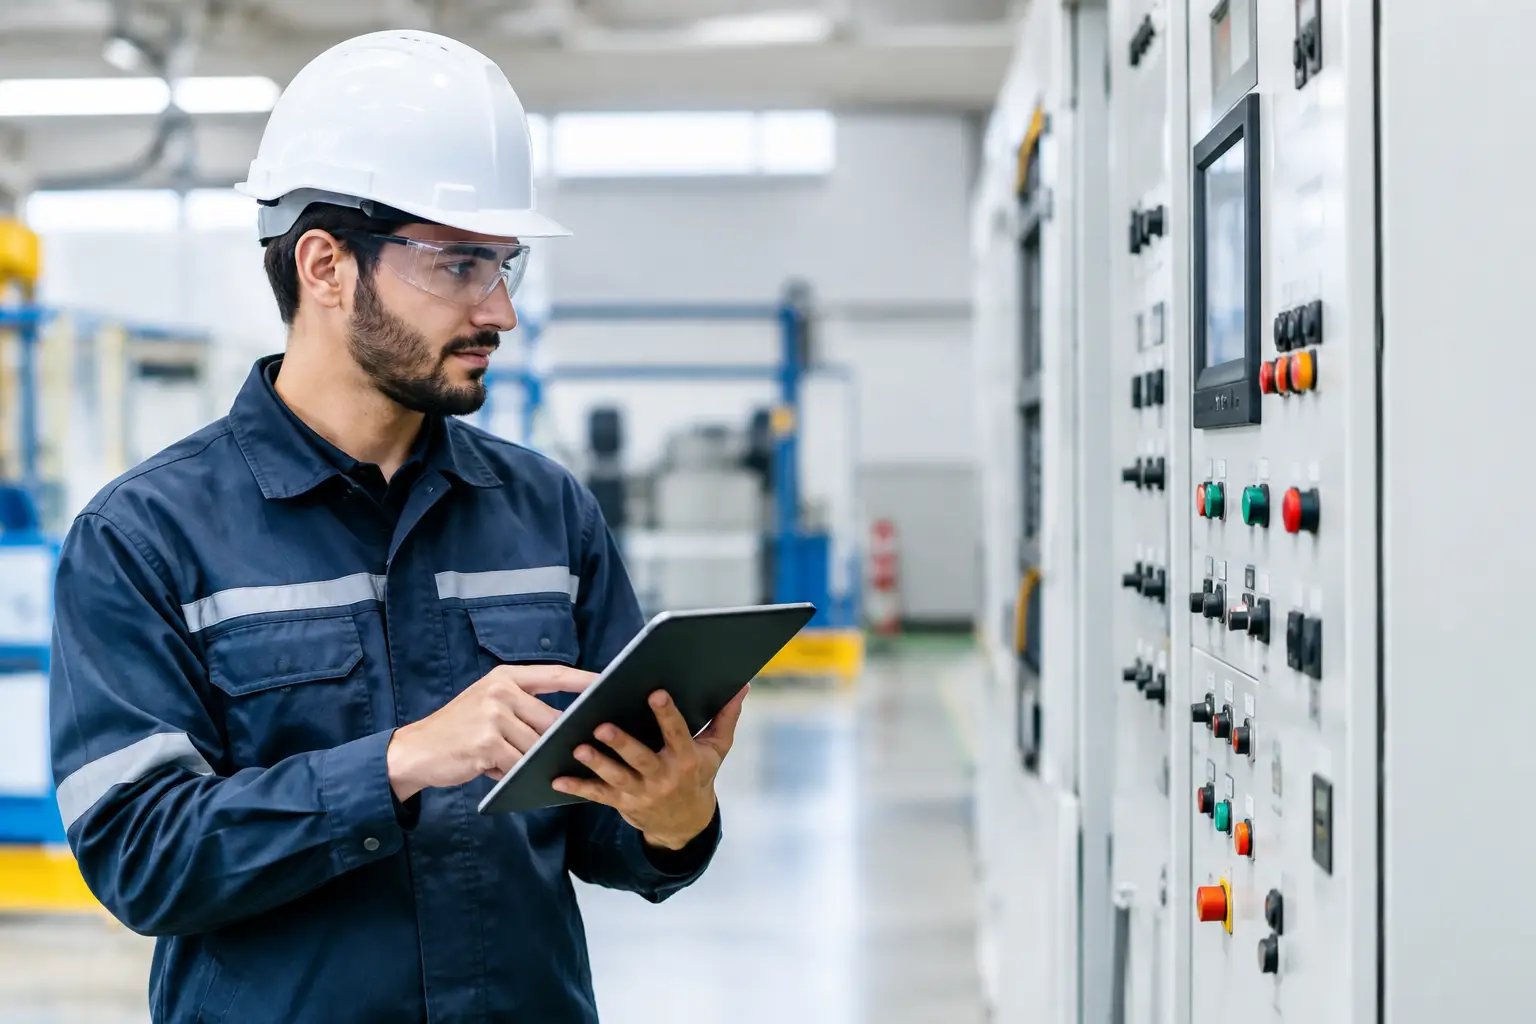
O painel elétrico deve ser inspecionado antes dos testes funcionais. A equipe deve conferir identificação de componentes, bornes, cabos, tensões, grau de proteção, continuidade do aterramento, segregação entre potência e sinal e compatibilidade dos dispositivos com o diagrama elétrico aprovado.
Circuitos de segurança exigem atenção adicional. Relés, controladores configuráveis, módulos de I/O de segurança, contatores monitorados e inversores com funções como STO devem estar instalados e parametrizados conforme a arquitetura definida. Não basta identificar um componente como “de segurança”: a função completa precisa atingir o PL requerido ou o SIL aplicável, considerando categoria, cobertura diagnóstica, MTTFd, CCF e comportamento em caso de falha.
Etiquetas de advertência, identificação de comandos, sinalização luminosa e diagramas atualizados também fazem parte da entrega. Esses elementos reduzem erros de operação e facilitam auditorias, manutenção e intervenções futuras.
Guia de comissionamento industrial seguro na prática
A sequência dos testes deve ser planejada para evitar que a busca por produtividade antecipe barreiras necessárias. Em geral, a validação começa com inspeção documental e física, segue para testes sem carga e baixa energia quando possível, evolui para testes funcionais controlados e termina com validação em condição representativa de produção.
A planta deve definir responsáveis por cada frente, critérios de aceite, área isolada, meios de comunicação e autorização para energização. Durante essa fase, improvisos são especialmente perigosos. Um jumper temporário em uma porta, uma função de segurança inibida para “agilizar o teste” ou uma alteração de programa sem registro podem invalidar toda a lógica de proteção.
Os testes de segurança precisam provocar, de forma intencional e controlada, as condições que a máquina deve reconhecer. Isso inclui abertura de proteções móveis, atuação de cortinas de luz e scanners, acionamento de parada de emergência, perda de alimentação, falha de comunicação relevante, ruptura ou curto-circuito em canais monitorados e tentativa de partida após reset.
O resultado esperado não é somente a parada do movimento. Deve-se verificar se a parada ocorre com tempo e comportamento compatíveis com o risco, se a energia perigosa é removida ou controlada, se o rearme exige ação manual fora da zona de perigo e se a partida não acontece automaticamente após o restabelecimento de uma condição segura.
Modos de operação, setup e intervenção
Grande parte dos acidentes ocorre fora do ciclo automático: regulagem, limpeza, troca de ferramenta, desobstrução, ajuste de sensor e manutenção. Por isso, o comissionamento precisa validar cada modo de operação disponível no seletor ou na interface de comando.
No modo manual ou setup, devem existir medidas proporcionais ao risco, como velocidade reduzida, comando de ação mantida, dispositivo de habilitação de três posições e acesso restrito a pessoas autorizadas. O modo automático, por sua vez, não pode ser selecionado de forma ambígua nem permitir partida inesperada com pessoas na área protegida.
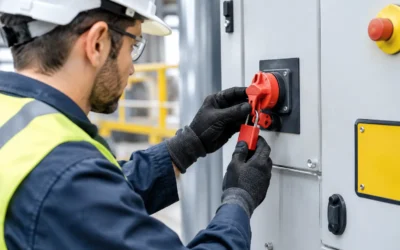
Procedimentos de bloqueio e etiquetagem de energias perigosas também devem ser compatibilizados com o equipamento. O teste deve confirmar pontos de bloqueio elétrico, pneumático, hidráulico, mecânico, térmico e gravitacional quando existentes. Em prensas, elevadores, manipuladores e sistemas com acumuladores, a energia residual merece avaliação específica.
Validação do software e das interfaces
Em sistemas automatizados, a segurança depende tanto da instalação física quanto da lógica de controle. A revisão do programa de CLP, IHM, robô, inversor e redes industriais deve garantir que as permissivas estejam coerentes e que falhas relevantes gerem o estado seguro previsto.
Uma tela de IHM não deve permitir que um usuário comum altere parâmetros críticos, force saídas ou reconheça alarmes sem eliminar a causa da falha. Níveis de acesso, registros de eventos, mensagens de falha e procedimentos de recuperação devem ser testados com a operação e a manutenção.
Em integrações com equipamentos de terceiros, o ponto crítico é a interface. Sinais de pronto, falha, parada segura, solicitação de acesso e sincronismo precisam ter responsabilidades definidas. Se uma esteira depende da condição segura de uma célula robotizada, essa dependência deve aparecer no diagrama, no programa e no protocolo de teste.
Evidências, documentação e aceite técnico
Um comissionamento tecnicamente defensável não termina com uma assinatura genérica de “máquina em funcionamento”. Ele deve gerar registros rastreáveis dos testes realizados, das não conformidades encontradas, das correções aplicadas e dos critérios de aceite adotados.
O dossiê pode incluir checklist de inspeção, relatório de testes funcionais e de segurança, diagramas revisados conforme instalado, backup de programas, parâmetros de dispositivos, memorial descritivo, análise de riscos atualizada, cálculo ou validação do sistema de comando relacionado à segurança e ART quando aplicável. A extensão dos documentos depende da complexidade do projeto, mas a ausência de rastreabilidade fragiliza a gestão de risco e a resposta a fiscalizações ou incidentes.
A NR12 exige que a documentação técnica acompanhe a realidade da máquina. Por isso, mudanças realizadas durante a partida devem ser incorporadas ao prontuário técnico. Manter diagramas antigos em uma máquina modificada cria um risco operacional: a equipe de manutenção trabalha com informação incorreta justamente no momento em que precisa atuar com rapidez e precisão.
Quando o comissionamento exige apoio especializado
Projetos simples podem ser conduzidos pela engenharia interna, desde que haja competência técnica, método de teste e independência para validar o que foi instalado. Já células robotizadas, linhas com múltiplos CLPs, máquinas legadas, prensas, sistemas servoacionados e adequações com alto risco normalmente exigem uma avaliação mais estruturada.
Nesses casos, a Tecservice integra análise de riscos, projeto mecânico e elétrico, programação, instalação e validação em planta. Essa abordagem reduz a distância entre o que foi especificado no documento e o que efetivamente responde no chão de fábrica.
A melhor hora para planejar a validação é antes de a máquina chegar à produção. Um protocolo de comissionamento definido ainda na fase de projeto transforma a partida em uma verificação objetiva, reduz retrabalho e dá à operação uma base técnica confiável para produzir sem normalizar desvios de segurança.