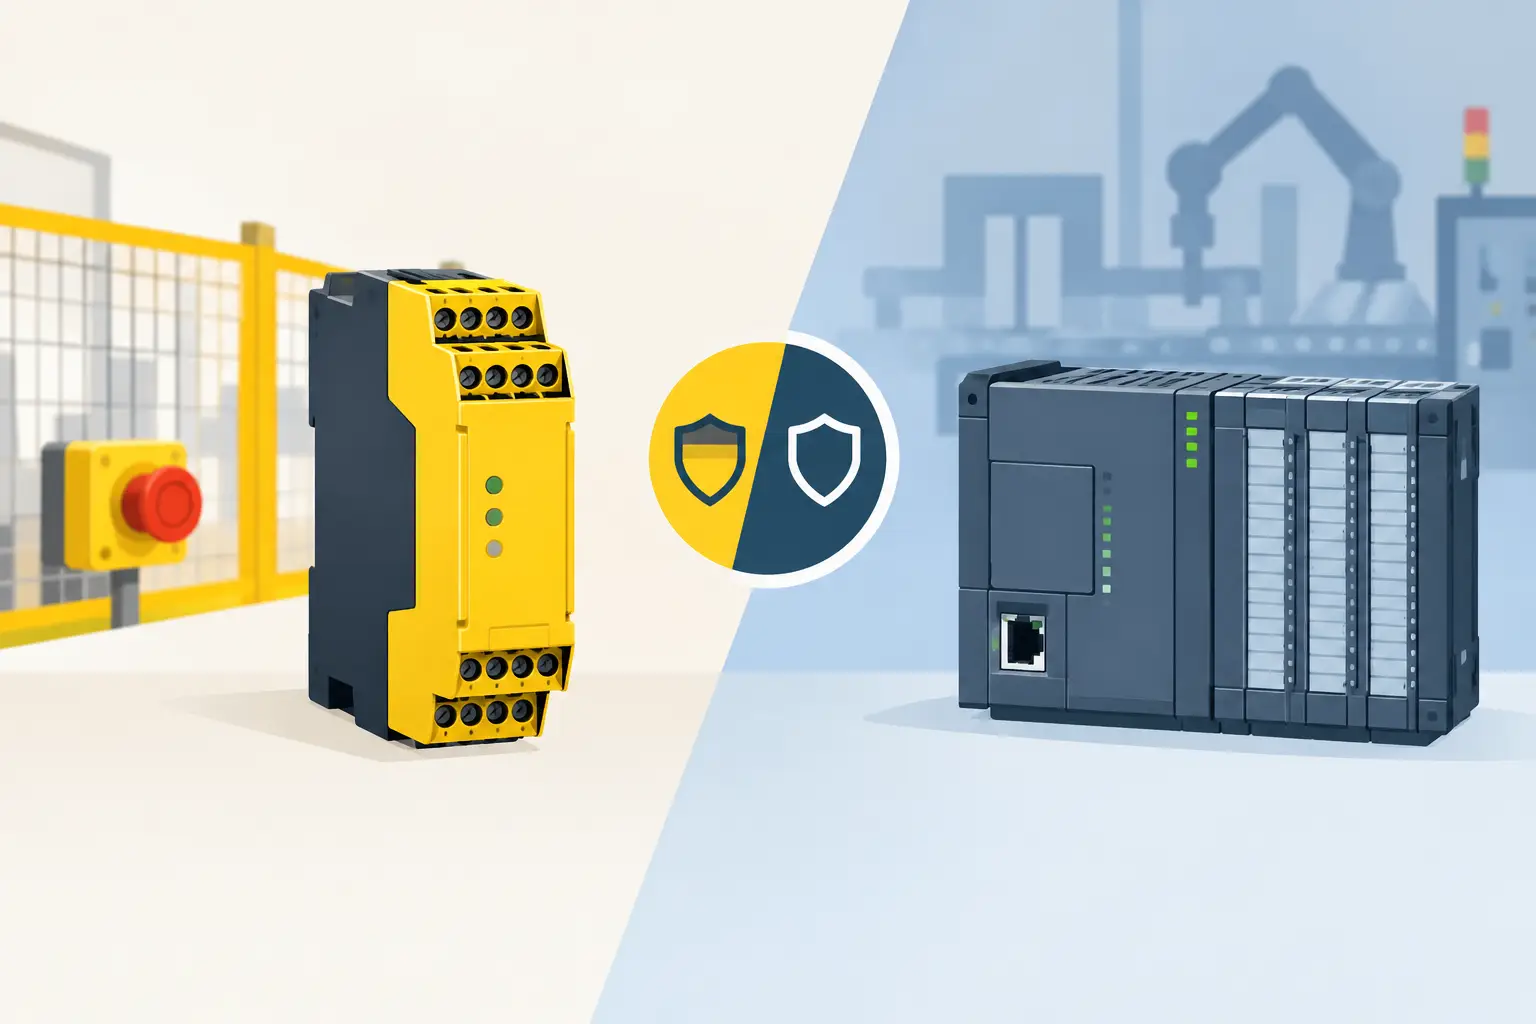
Uma prensa com duas cortinas de luz, uma chave de segurança na porta e um botão de emergência pode exigir uma arquitetura simples. Já uma célula robotizada com modos de operação, zonas independentes, esteiras intertravadas e acesso por múltiplas portas exige outra lógica de decisão. É nesse ponto que a escolha entre relé de segurança ou PLC Safety deixa de ser uma preferência de automação e passa a ser uma definição de engenharia, diretamente ligada à análise de riscos, ao nível de desempenho requerido e à operação real da máquina.
A decisão incorreta pode gerar dois problemas recorrentes na indústria: um sistema subdimensionado, que não atende ao risco identificado, ou uma solução excessivamente complexa, difícil de manter, validar e diagnosticar. A arquitetura de segurança deve ser tecnicamente proporcional ao risco e compatível com o ciclo produtivo, a expansão prevista e a capacidade de manutenção da planta.
Relé de segurança ou PLC Safety: a decisão começa no risco
A NR-12 exige que os sistemas de segurança sejam projetados, instalados e mantidos de modo a preservar a integridade física dos trabalhadores. Para transformar essa exigência em projeto, é necessário aplicar uma metodologia de apreciação de riscos, como a ABNT NBR ISO 12100, e definir os requisitos da função de segurança.
A função não é apenas parar uma máquina. Ela precisa definir, por exemplo, qual movimento deve cessar, em que tempo, por qual dispositivo será acionada, qual comportamento será esperado após uma falha e como ocorrerá o rearme. Uma parada de emergência em uma máquina rotativa, o monitoramento de velocidade reduzida em setup e o bloqueio de acesso a uma célula robotizada são funções distintas, com arquiteturas e requisitos próprios.
A EN ISO 13849-1 orienta a determinação do Performance Level requerido, o PLr, a partir da severidade da lesão, frequência ou tempo de exposição ao perigo e possibilidade de evitar o risco. A IEC 62061, por sua vez, trata a segurança funcional por meio do SIL. A escolha do componente deve ocorrer depois dessa etapa, não antes.
Um relé de segurança certificado pode atender perfeitamente a uma função com PL d ou PL e, desde que a arquitetura completa – incluindo dispositivos de entrada, contatores, válvulas, realimentação e atuadores – seja compatível com o requisito. Um PLC Safety também pode atender ao mesmo nível, mas não é automaticamente a melhor escolha apenas por ser programável.
Quando o relé de segurança é a solução mais adequada
O relé de segurança é indicado quando a lógica de proteção é estável, localizada e composta por poucas funções. É comum em máquinas convencionais, prensas, transportadores simples, dispositivos de duas mãos, portas com chaves de segurança e circuitos de parada de emergência sem necessidade de sequenciamento complexo.
Sua principal característica é a lógica predefinida. Há modelos específicos para monitorar parada de emergência, cortina de luz, chave de porta, tapete de segurança, comando bimanual, velocidade zero e outros dispositivos. A ligação é física, normalmente realizada com contatos redundantes, monitoramento de curto-circuito entre canais e circuito de realimentação dos elementos de saída.
Em uma aplicação bem delimitada, o relé oferece vantagens operacionais relevantes. A manutenção consegue visualizar a condição por LEDs de diagnóstico, a lógica é mais direta para inspeção e o comissionamento tende a ser mais rápido. Em máquinas antigas, nas quais uma adequação à NR-12 precisa preservar o comando existente e reduzir intervenções na automação produtiva, essa pode ser uma solução tecnicamente eficiente.
Entretanto, simplicidade não significa ausência de engenharia. Um relé de segurança mal aplicado pode falhar na detecção de falhas de contatores, permitir rearme inadequado após abertura de proteção ou não contemplar o tempo de parada necessário para uma cortina de luz. O circuito precisa considerar a categoria da arquitetura, a cobertura de diagnóstico, o MTTFd dos componentes e o comportamento diante de falhas previsíveis.
Também há um limite prático: à medida que aumentam as zonas de segurança, os dispositivos interligados e as exceções de processo, uma arquitetura baseada em vários relés pode se tornar difícil de rastrear. O painel cresce, a fiação aumenta e alterações futuras passam a exigir intervenções físicas extensas.
Em quais situações o PLC Safety faz sentido
O PLC Safety é um controlador programável certificado para executar funções de segurança. Ele trabalha com módulos de entradas e saídas seguras, comunicação segura quando aplicável e blocos funcionais desenvolvidos para requisitos como parada segura, monitoramento de portas, muting, controle de velocidade, zonas de segurança e gerenciamento de modos operacionais.
A aplicação se torna especialmente adequada quando a máquina ou célula possui lógica variável, grande quantidade de sinais ou integração entre áreas. Em uma célula robotizada, por exemplo, o acesso pode ser permitido em uma zona enquanto outra permanece em operação controlada. Em uma linha de montagem, uma parada de segurança em um trecho pode demandar comportamento coordenado com acumuladores, esteiras e equipamentos a montante e a jusante.
O PLC Safety permite estruturar essa lógica com maior organização e capacidade de diagnóstico. Falhas de dispositivos podem ser identificadas em uma IHM, alarmes podem ser registrados e as funções podem ser segmentadas por zona. Isso reduz o tempo de localização de defeitos, desde que a programação, os nomes de sinais e a documentação sejam executados com disciplina de engenharia.
A flexibilidade, porém, traz responsabilidades adicionais. Um programa de segurança não pode ser tratado como programação convencional. É necessário controle de versão, validação do software, proteção contra alterações não autorizadas, testes funcionais documentados e gestão adequada de parâmetros. Alterar uma lógica de segurança sem revalidar a função pode comprometer a conformidade da máquina.
O custo inicial também tende a ser superior, principalmente em aplicações pequenas. Não se deve especificar um PLC Safety somente porque a planta já utiliza um CLP convencional da mesma família. A decisão precisa considerar o custo total de implantação, diagnóstico, expansão, documentação e ciclo de vida.
Critérios técnicos para especificar a arquitetura
A pergunta correta não é qual tecnologia é mais moderna. A pergunta é qual arquitetura atende à função de segurança com a menor complexidade necessária e com possibilidade real de validação em campo.
Antes da especificação, a equipe de engenharia deve levantar pelo menos quatro aspectos:
- O PLr ou SIL requerido para cada função, definido a partir da apreciação de riscos.
- A quantidade de dispositivos, zonas de acesso, modos de operação e intertravamentos envolvidos.
- O comportamento seguro exigido, incluindo parada categoria 0, categoria 1, monitoramento de velocidade, tempo de parada e prevenção de religamento inesperado.
- A necessidade de diagnóstico, integração com supervisório, expansão futura e disponibilidade de equipe qualificada para manutenção.
Uma guilhotina com uma única zona de risco e comando bimanual pode ser adequadamente protegida com relés dedicados e contatores monitorados. Uma máquina especial com alimentação automática, eixos servoacionados, setup com velocidade reduzida e várias portas provavelmente justificará um PLC Safety. Entre esses extremos, há aplicações híbridas: relés de segurança locais podem atender funções independentes, enquanto um controlador de segurança gerencia a célula principal.
A arquitetura não deve ser definida apenas pelo número de entradas e saídas. Duas máquinas com a mesma quantidade de sensores podem ter níveis de complexidade completamente diferentes. O que pesa é a interação entre os riscos, o comportamento necessário após uma atuação e a forma como o operador acessa, ajusta e mantém o equipamento.
Validação: onde muitos projetos perdem consistência
A segurança funcional não termina no diagrama elétrico ou no programa do PLC. A ABNT NBR ISO 13849-2 estabelece a necessidade de validação das funções de segurança, verificando se a implementação corresponde ao projeto e se atende ao nível de desempenho requerido.
Na prática, isso envolve conferir dispositivos instalados, redundância de canais, detecção de falhas, tempo de parada, distância de segurança de proteções eletrossensíveis, circuito de realimentação, rearme manual, atuação dos elementos finais e comportamento em condições anormais. Também é necessário testar situações reais, como a abertura de uma porta durante o ciclo, a falha de um canal de uma chave e a soldagem de contato de um contator.
Em PLC Safety, a validação inclui a revisão do programa, dos blocos certificados, da parametrização, da comunicação de segurança e da segregação entre lógica standard e lógica safety. Em relés de segurança, a atenção se concentra na compatibilidade entre o relé, o dispositivo de campo e os elementos de potência, além da correta execução da fiação.
Os resultados devem ser incorporados ao prontuário da máquina, com diagramas atualizados, memorial descritivo, análise de riscos, cálculos aplicáveis, registros de testes e ART quando prevista no escopo. Essa rastreabilidade é decisiva em auditorias, fiscalizações e investigações de incidentes.
Segurança que suporta produção e manutenção
A escolha entre relé de segurança e PLC Safety afeta a disponibilidade da máquina. Um sistema mal diagnosticado pode prolongar paradas por uma falha simples. Por outro lado, uma lógica excessivamente permissiva pode expor operadores a riscos graves. Segurança e produtividade não são objetivos opostos quando a arquitetura é corretamente definida.
Em projetos de adequação, a Tecservice avalia a condição existente, o risco, a lógica de operação e as limitações de parada da planta antes de propor a solução. Isso evita substituir componentes sem corrigir a causa técnica da não conformidade.
A melhor arquitetura é aquela que faz a máquina entrar e permanecer em estado seguro quando necessário, permite manutenção rastreável e continua compreensível para quem atua no chão de fábrica. Antes de comprar um relé ou programar um PLC, vale transformar o risco real da operação em uma função de segurança validável.